
Apakah Dokter AI Aman? Apa yang Sebenarnya Dilindungi HIPAA dan Cara Melindungi Data Anda
Sebelum Anda mengetikkan gejala ke dokter AI, wajar untuk bertanya siapa yang melihat data itu dan apakah HIPAA melindunginya. Menurut HHS, dokter AI bisa aman digunakan untuk informasi umum — tetapi sebagian besar aplikasi kesehatan AI konsumen tidak dilindungi oleh HIPAA, sehingga yang sebenarnya melindungi data Anda adalah kebijakan privasi perusahaan itu sendiri, bukan hukum federal.

Sebelum Anda membagikan gejala kepada dokter AI, ada baiknya mengetahui siapa yang sebenarnya melihat data itu.
Dokter AI bukan pengganti dokter berlisensi dan tidak memberikan diagnosis. Untuk keadaan darurat medis hubungi 911. Panduan ini membahas privasi, bukan kedokteran — selalu konsultasikan dengan dokter sungguhan untuk diagnosis dan pengobatan.
Jawaban Singkat: Biasanya Tidak Dilindungi HIPAA — Inilah Mengapa Itu Penting
HIPAA mengikat “covered entities” — dokter, rumah sakit, rencana kesehatan (health plans), dan clearinghouse — beserta business associate mereka, yaitu vendor yang menangani protected health information atas nama mereka. Sebuah aplikasi kesehatan AI konsumen mandiri biasanya bukan salah satu dari itu, sehingga secara hukum tidak diwajibkan mengikuti HIPAA sama sekali. Itu tidak secara otomatis membuatnya tidak aman — pertanyaan tersendiri dari dokter AI versus dokter sungguhan dan di mana keduanya berbeda dalam kemampuan — tetapi itu berarti perlindungan Anda sepenuhnya bergantung pada perusahaan di balik aplikasi tersebut, bukan pada undang-undang federal, sehingga memeriksanya adalah tanggung jawab Anda, bukan formalitas.
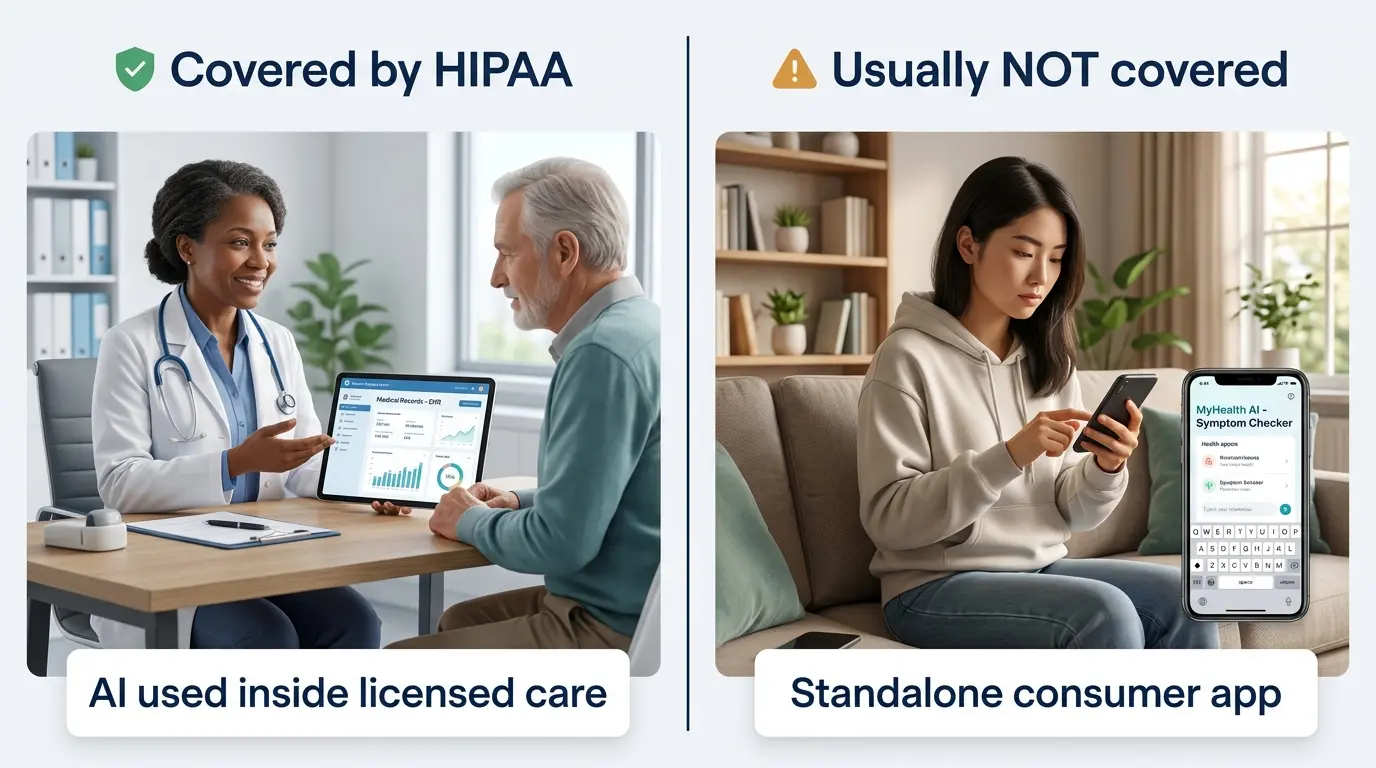
AI yang sama bisa dilindungi HIPAA di dalam klinik dan sama sekali tidak terlindungi sebagai aplikasi mandiri.
Perbedaan ini terdengar teknis, tetapi mengubah segalanya tentang apa yang terjadi pada data Anda. Sebuah HIPAA covered entity secara hukum terikat oleh Privacy Rule dan Security Rule dan menghadapi sanksi nyata karena salah menangani Protected Health Information (PHI). Sebuah aplikasi konsumen tanpa status seperti itu hanya tunduk pada ketentuan layanannya sendiri — dan ketentuan itu bisa ditulis ulang kapan saja.
Kapan Dokter AI DILINDUNGI HIPAA — dan Kapan Tidak
Apakah suatu alat AI termasuk dalam cakupan HIPAA tidak terlalu bergantung pada apa yang dilakukannya, melainkan pada siapa yang menerapkannya dan berdasarkan perjanjian apa. Model dasar yang sama bisa dilindungi HIPAA dalam satu situasi dan sama sekali tidak terlindungi dalam situasi lain.
Dilindungi: AI di dalam layanan berlisensi
Suatu alat AI umumnya dilindungi HIPAA ketika salah satu dari hal berikut benar:
- Seorang dokter berlisensi atau tim perawatan menggunakan alat tersebut selama kunjungan atau pengobatan Anda.
- Sebuah platform telehealth berjalan di atas infrastruktur penyedia berlisensi dan menangani rekam medis Anda.
- Vendor AI telah menandatangani business associate agreement (BAA) dengan sebuah covered entity.
Sebuah BAA adalah kontrak yang mengikat secara hukum yang memperluas kewajiban HIPAA kepada vendor. Tanpa itu, tidak ada kewajiban seperti itu, tidak peduli bagaimana bunyi materi pemasarannya. Begitu salah satu dari kondisi ini berlaku, data yang Anda bagikan diperlakukan sebagai PHI dan tunduk pada Privacy Rule dan Security Rule HIPAA.
Tidak dilindungi: aplikasi konsumen mandiri
Sebuah aplikasi kebugaran atau kesehatan terpisah yang Anda unduh dan gunakan sendiri — di mana Anda mengetikkan gejala langsung ke jendela chat — biasanya diklasifikasikan sebagai alat konsumen di luar jangkauan HIPAA. Perusahaan membuat aturannya sendiri tentang bagaimana ia mengumpulkan, menyimpan, dan membagikan apa yang Anda sampaikan, dan aturan itu tercantum dalam kebijakan privasi yang bisa Anda baca sebelum mengetikkan satu gejala pun.
| Jenis aplikasi | Status HIPAA yang umum | Yang mengatur data Anda |
|---|---|---|
| AI yang digunakan dokter Anda selama kunjungan | Dilindungi | Privacy & Security Rules HIPAA |
| Platform telehealth dengan penyedia berlisensi | Dilindungi (melalui BAA) | HIPAA + kontrak BAA |
| Aplikasi kesehatan AI konsumen mandiri | Biasanya tidak dilindungi | Kebijakan privasi aplikasi itu sendiri |
| Chatbot publik gratis (serba guna) | Tidak dilindungi | Ketentuan layanan konsumen standar |
Apa yang Sebenarnya Dilindungi HIPAA — dan Apa yang Tidak
HIPAA dibangun dari tiga aturan yang bekerja bersama:
- Privacy Rule — mengatur bagaimana Protected Health Information (PHI) boleh digunakan dan diungkapkan.
- Security Rule — mensyaratkan pengamanan administratif, fisik, dan teknis untuk PHI elektronik.
- Breach Notification Rule — mengharuskan covered entities untuk memberi tahu individu yang terdampak setelah terjadi pelanggaran data.
Setiap aturan penting — tetapi masing-masing hanya berlaku bagi covered entities dan business associate mereka.
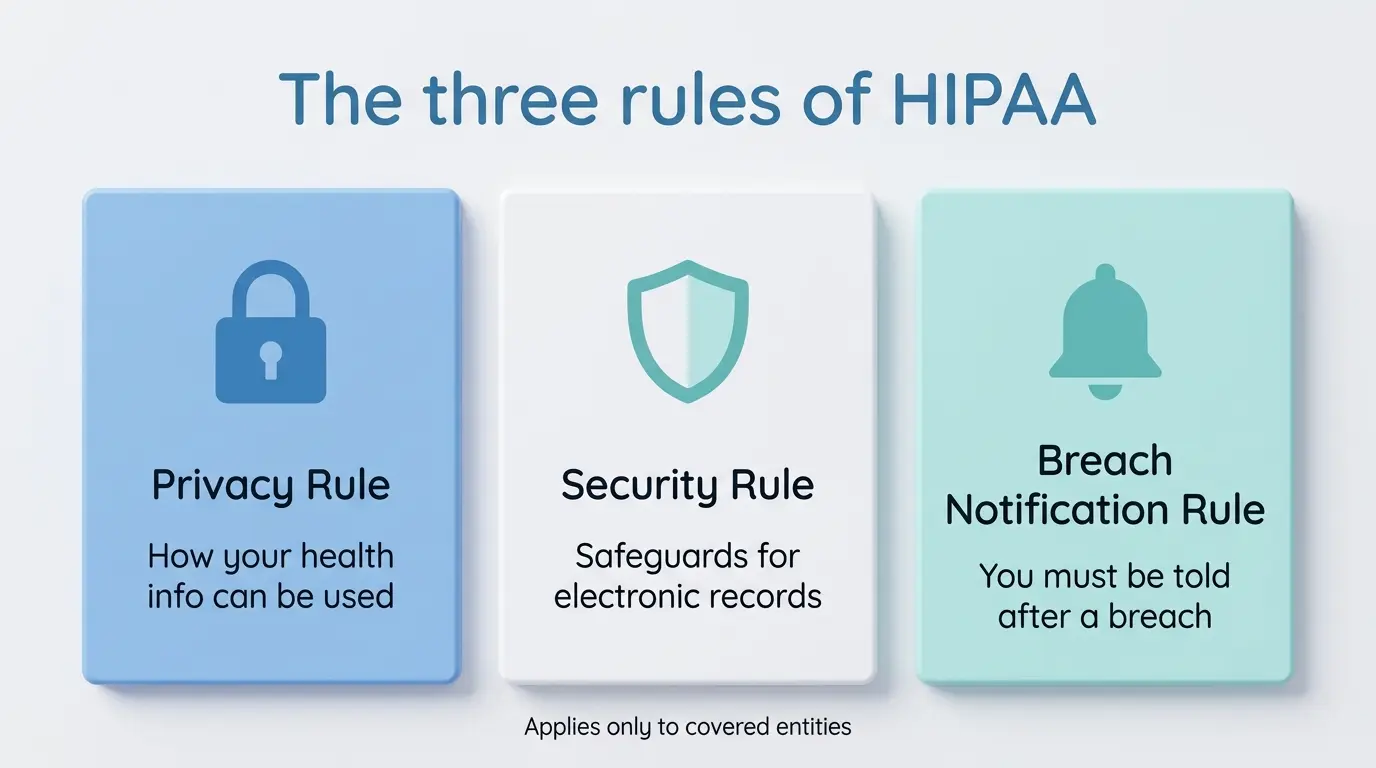
Tiga aturan HIPAA hanya mengikat covered entities — bukan aplikasi konsumen tempat Anda mengetik.

Data yang Anda berikan secara sukarela ke aplikasi konsumen berada di luar seluruh kerangka itu secara default. Anda mengetikkannya secara sukarela, perusahaannya bukan covered entity, dan tidak satu pun dari tiga aturan di atas pernah berlaku. Celah itulah yang persis mengapa FTC mulai memperlakukan sebagian praktik data aplikasi kesehatan sebagai persoalan praktik dagang yang menyesatkan, mengisi bagian yang tidak terjangkau HIPAA.
Data kesehatan yang umumnya berada di luar perlindungan HIPAA meliputi:
- Percakapan pemeriksa gejala dan asisten kesehatan AI umum
- Data pelacak kebugaran dan perangkat wearable
- Hasil tes genetik langsung ke konsumen (direct-to-consumer)
- Catatan suasana hati, tidur, atau nutrisi aplikasi kesehatan

Risiko Privasi Nyata yang Perlu Anda Ketahui
Di luar batas HIPAA, berlaku serangkaian perlindungan yang lebih kecil dan kurang dikenal — dan celahnya cukup nyata untuk diperhatikan sebelum Anda membagikan sesuatu yang sensitif. Waspadai tanda-tanda peringatan berikut secara khusus:
- Kebijakan privasi yang menyimpan hak untuk “membagikan data dengan mitra” tanpa menyebutkan nama mereka
- Tidak ada opsi yang terlihat untuk menghapus akun atau riwayat chat Anda
- Tidak ada penyebutan standar enkripsi di mana pun dalam dokumentasi aplikasi
- Bahasa pemasaran yang menyatakan “HIPAA-compliant” tanpa pernah menyebutkan BAA yang ditandatangani

Data Anda bisa dijual atau dibagikan. Di tingkat federal, tidak ada undang-undang menyeluruh yang melarang penjualan data kesehatan non-HIPAA kepada pihak ketiga atau data broker. Pelanggaran data tahun 2023 dan kebangkrutan perusahaan tes genetik 23andMe yang menyusul membuat risiko ini menjadi nyata: data genetik dan kesehatan jutaan pengguna menjadi aset dalam proses korporat, bukan catatan terlindungi yang dilindungi HIPAA.
“Anonim” tidak selalu benar-benar anonim. Perusahaan secara rutin menggambarkan data yang dibagikan atau dijual sebagai “de-identified”, tetapi de-identifikasi lebih sering dapat dibalik daripada yang orang kira. Sebuah studi tahun 2019 yang diterbitkan di Nature Communications menemukan bahwa hanya 15 atribut demografis — hal-hal seperti usia, jenis kelamin, dan kode pos — sudah cukup untuk mengidentifikasi ulang secara benar 99,98% warga Amerika di dalam dataset yang “dianonimkan”, sebuah ambang yang dilampaui oleh sebagian besar perjanjian berbagi data aplikasi tanpa banyak usaha.
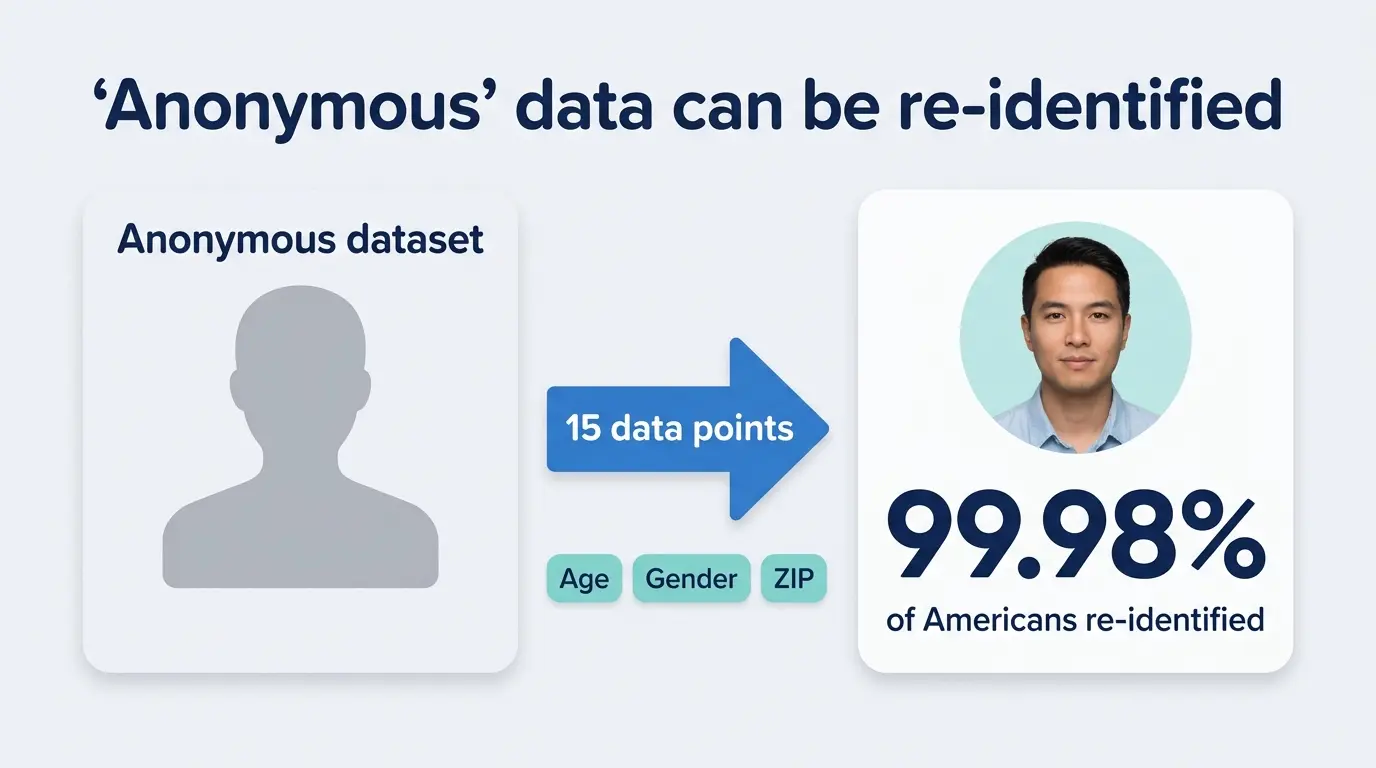

“De-identified” jarang bersifat permanen — 15 poin data dapat mengidentifikasi ulang 99,98% warga Amerika.
Hasil kami menunjukkan bahwa bahkan dataset yang dianonimkan dan disampel secara besar-besaran pun tidak mungkin memenuhi standar modern untuk anonimisasi yang ditetapkan oleh GDPR dan secara serius menantang kelayakan teknis dan hukum dari model de-identifikasi release-and-forget.
Rocher, Hendrickx & de Montjoye, Nature Communications
Chatbot gratis dan publik mungkin melatih model dari input Anda. Alat kesehatan AI yang menghadap konsumen yang dibangun di atas model serba guna sering kali tidak memiliki business associate agreement, artinya apa pun yang diketik ke dalam sesi chatbot gratis — termasuk banyak layanan yang dipasarkan sebagai dokter AI online gratis — dapat digunakan untuk meningkatkan model yang mendasarinya. FTC telah memperingatkan para pembuat aplikasi kesehatan bahwa praktik berbagi data yang bertentangan dengan janji kebijakan privasinya sendiri dapat diperlakukan sebagai praktik dagang yang menyesatkan — sebuah perusahaan yang mengiklankan dirinya sebagai “HIPAA-compliant” tanpa BAA yang ditandatangani sedang membuat klaim pemasaran sukarela, bukan menyatakan fakta hukum.

Seperti Apa Dokter AI yang Tepercaya
Tidak setiap aplikasi kesehatan AI konsumen memperlakukan data Anda dengan cara yang sama, dan segelintir sinyal konkret memisahkan yang tepercaya dari yang lain.
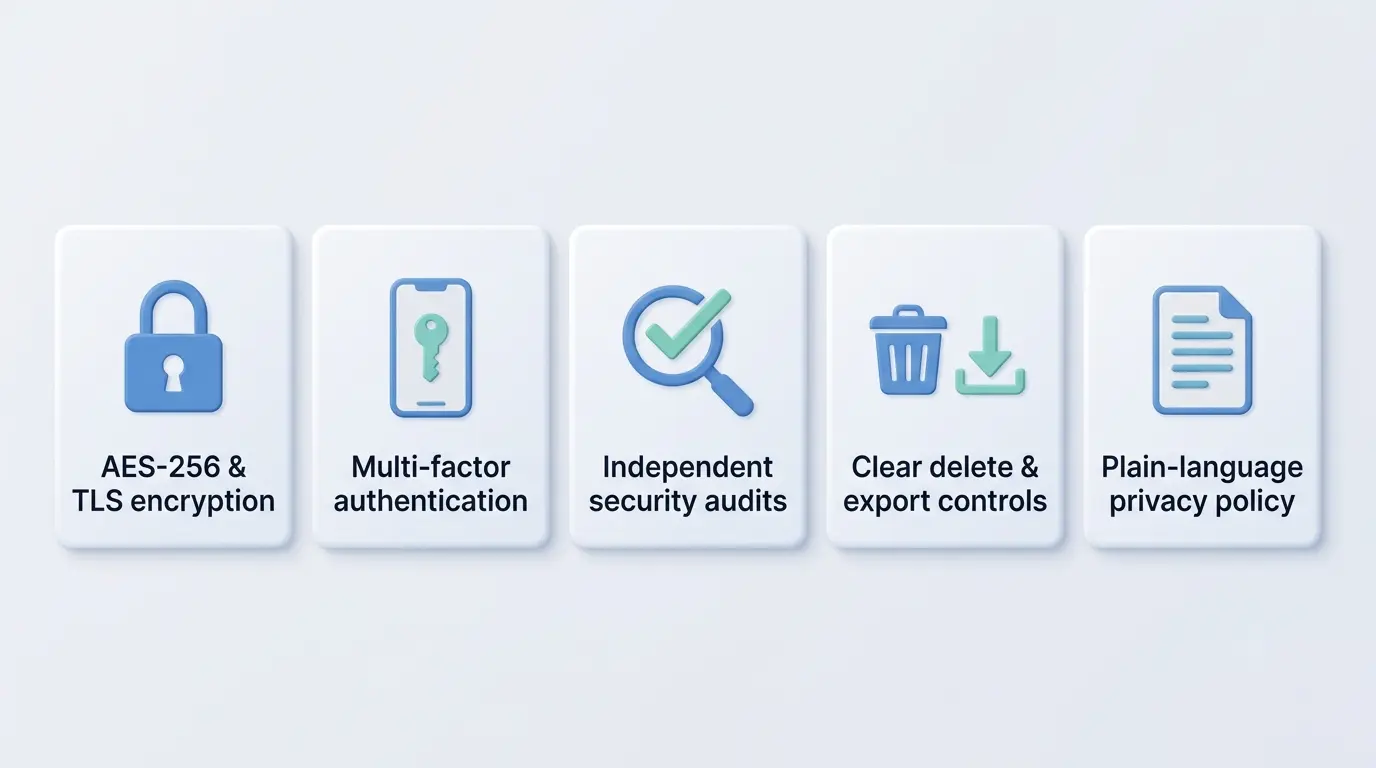
Lima sinyal konkret yang memisahkan aplikasi kesehatan AI yang tepercaya dari yang berisiko.
Sebuah aplikasi yang sadar privasi seharusnya mengenkripsi data dengan AES-256 saat disimpan dan TLS (penerus modern dari SSL) saat sedang ditransmisikan, menggunakan multi-factor authentication dan kontrol akses berbasis peran (role-based access control) untuk membatasi siapa yang dapat melihat informasi Anda secara internal, dan menyimpan jejak audit tentang siapa yang mengakses apa dan kapan. Aplikasi itu seharusnya menulis kebijakan privasinya dalam bahasa yang sederhana alih-alih bahasa hukum yang padat, memberi Anda cara yang jelas untuk melihat, mengunduh, dan menghapus data Anda, dan — bahkan tanpa persyaratan hukum HIPAA — secara sukarela menyelaraskan praktiknya dengan standar bergaya HIPAA serta tunduk pada audit keamanan independen pihak ketiga. Beberapa platform yang lebih canggih juga menggunakan teknik seperti federated learning atau differential privacy, yang dirancang untuk menggali wawasan dari data tanpa pernah memusatkan catatan mentah dan dapat diidentifikasi milik Anda.
| Sinyal yang perlu diperiksa | Mengapa itu penting |
|---|---|
| Enkripsi AES-256 saat disimpan, TLS saat ditransmisikan | Data tidak terbaca jika disadap atau dicuri |
| Multi-factor authentication (MFA) | Membatasi pengambilalihan akun bahkan jika kata sandi bocor |
| Audit keamanan independen pihak ketiga | Memverifikasi klaim alih-alih menerimanya begitu saja |
| Kontrol hapus/ekspor yang jelas | Memberi Anda jalan keluar nyata, bukan sekadar janji |
| Kebijakan privasi berbahasa sederhana | Menandakan perusahaan tidak menyembunyikan ketentuan berbagi data |
Sebuah dokter AI gratis yang layak dipercaya seharusnya mampu menyatakan, dengan istilah yang jelas di situsnya sendiri, apa persisnya yang dikumpulkannya dan bagaimana Anda dapat menghapusnya.
Cara Melindungi Diri Saat Anda Bertanya kepada Dokter AI
Anda tidak perlu menghindari alat kesehatan AI untuk tetap terlindungi — Anda memerlukan kebiasaan singkat yang dapat diulang sebelum mengetikkan sesuatu yang sensitif ke dalamnya.
- Baca kebijakan privasi sebelum Anda membagikan apa pun, khususnya bagian tentang apakah data dijual atau dibagikan dengan pihak ketiga.
- Bagikan informasi seminimal mungkin yang diperlukan untuk mendapatkan jawaban yang berguna — gejala dan konteks, bukan seluruh riwayat medis Anda.
- Hindari mengunggah rekam medis lengkap, berkas pencitraan, atau laporan lab kecuali aplikasi dengan jelas menyatakan bagaimana data itu dilindungi.
- Aktifkan kontrol penghapusan chat atau penghapusan data yang tersedia, dan gunakan secara teratur.
- Aktifkan multi-factor authentication pada akun jika aplikasi menawarkannya.
- Gunakan nama samaran atau hilangkan detail identitas jika alat tetap berfungsi tanpa nama asli Anda.
- Tanyakan langsung, melalui saluran dukungan atau FAQ aplikasi, apakah data Anda pernah dijual — jawaban yang samar atau tidak ada itu sendiri merupakan informasi yang berguna.
Saat Anda bertanya kepada dokter AI sebuah pertanyaan, perlakukan itu seperti percakapan yang layak dilindungi — kehati-hatian yang sama seperti yang Anda terapkan pada akun mana pun yang menyimpan informasi sensitif tentang Anda.
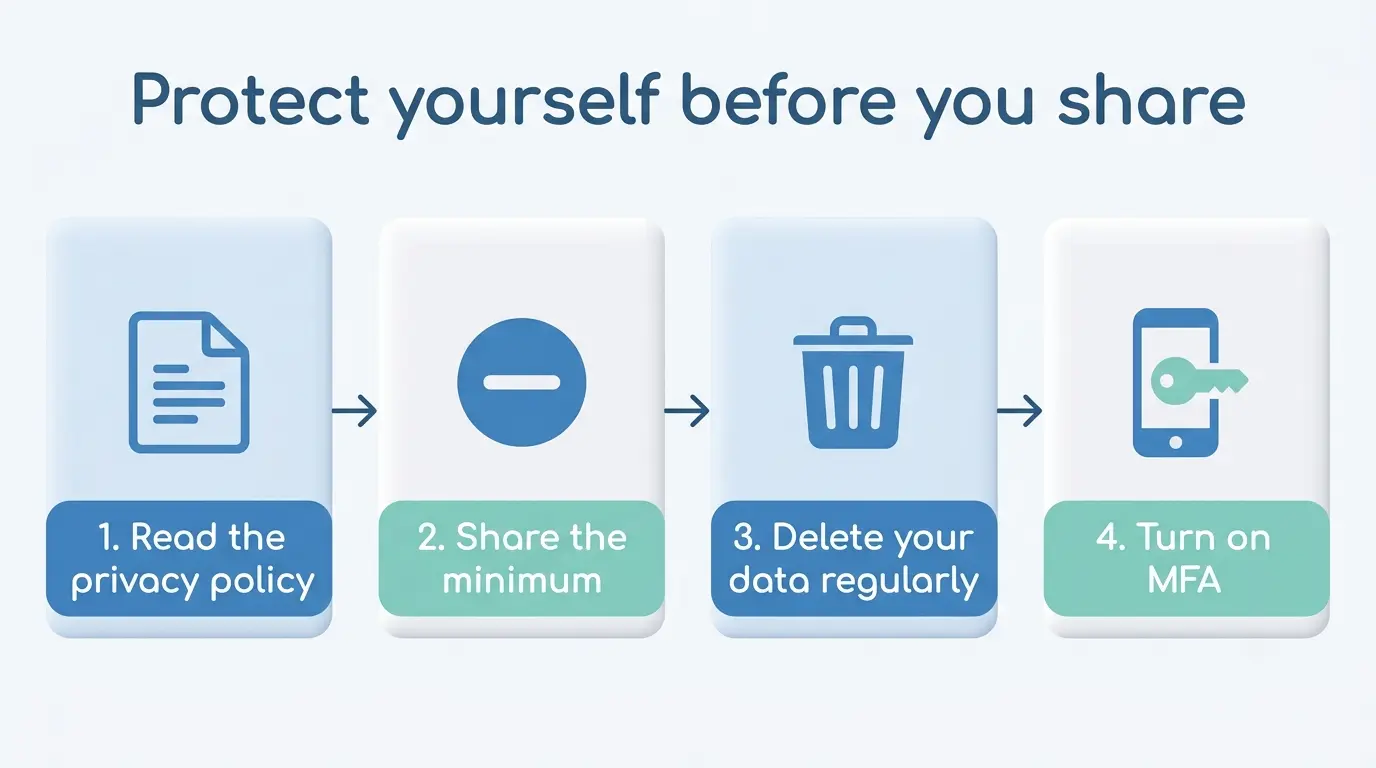
Kebiasaan singkat yang dapat diulang yang melindungi data Anda setiap kali Anda bertanya kepada dokter AI.