
A është i sigurt një mjek me AI? Çfarë mbulon vërtet HIPAA dhe si t’i mbroni të dhënat tuaja
Para se të shkruani simptomat tuaja te një mjek me AI, është e drejtë të pyesni se kush i sheh ato të dhëna dhe nëse HIPAA i mbron. Sipas HHS, një mjek me AI mund të jetë i sigurt për t’u përdorur për informacion të përgjithshëm — por shumica e aplikacioneve shëndetësore me AI për konsumatorët nuk mbulohen nga HIPAA, prandaj ajo që i mbron vërtet të dhënat tuaja është politika e vetë kompanisë për privatësinë, jo ligji federal.

Para se të ndani simptomat me një mjek me AI, ia vlen të dini se kush i sheh vërtet ato të dhëna.
Një mjek me AI nuk është zëvendësim për një mjek të licencuar dhe nuk jep diagnozë. Për urgjenca mjekësore telefononi 911. Ky udhëzues trajton privatësinë, jo mjekësinë — konsultohuni gjithmonë me një mjek të vërtetë për diagnozë dhe trajtim.
Përgjigja e shkurtër: zakonisht jo e mbuluar nga HIPAA — ja pse kjo ka rëndësi
HIPAA lidh “entitetet e mbuluara” — mjekët, spitalet, planet shëndetësore dhe klerimutarët — së bashku me bashkëpunëtorët e tyre të biznesit, shitësit që trajtojnë informacionin shëndetësor të mbrojtur në emër të tyre. Një aplikacion i pavarur shëndetësor me AI për konsumatorët zakonisht nuk është njëri prej tyre, prandaj nuk kërkohet ligjërisht të ndjekë fare HIPAA-n. Kjo nuk e bën automatikisht të pasigurt — një pyetje e ndarë nga një mjek me AI kundrejt një mjeku të vërtetë dhe se ku ndryshojnë të dyja në aftësi — por do të thotë se mbrojtja juaj varet tërësisht nga kompania pas aplikacionit dhe jo nga një statut federal, prandaj verifikimi është përgjegjësia juaj, jo një formalitet.
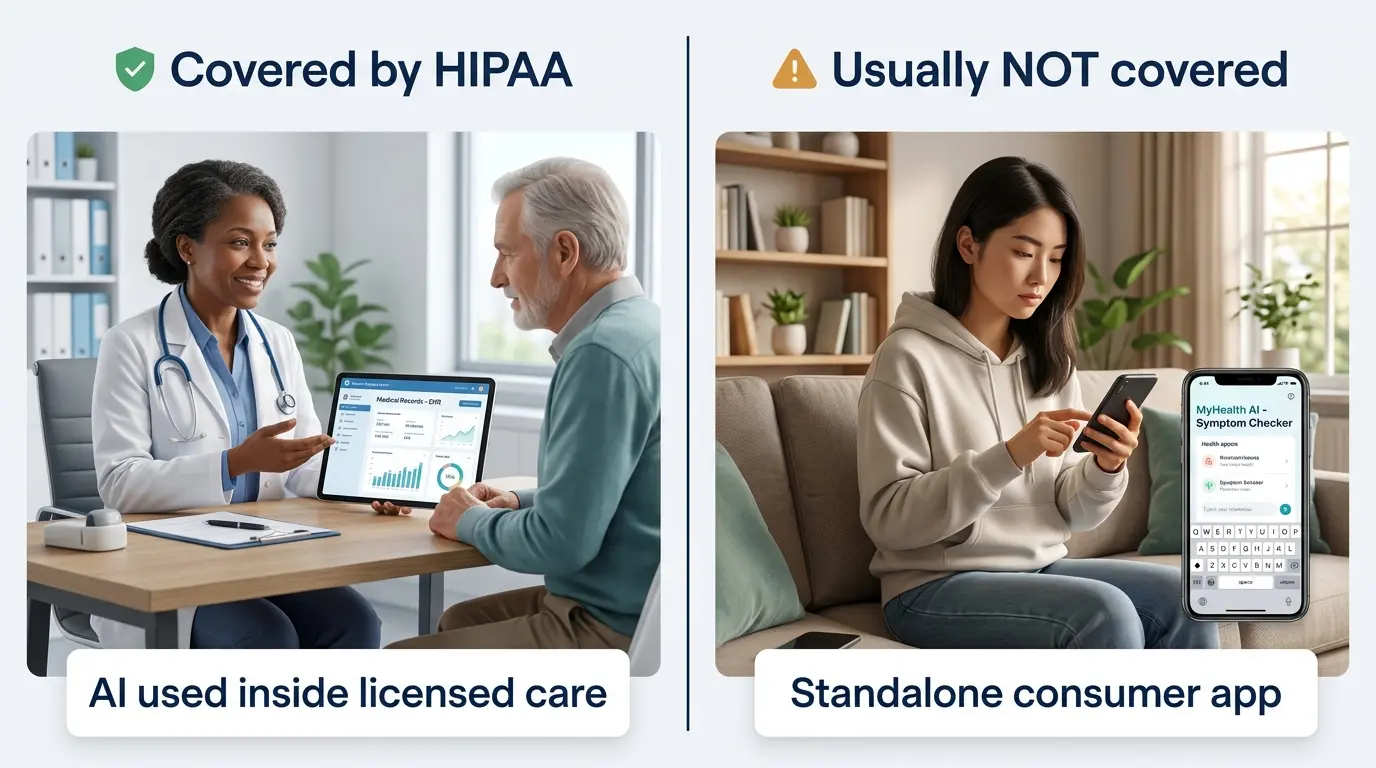
I njëjti AI mund të jetë i mbuluar nga HIPAA brenda një klinike dhe krejtësisht i pambuluar si aplikacion i pavarur.
Dallimi tingëllon teknik, por ndryshon gjithçka rreth asaj që ndodh me të dhënat tuaja. Një entitet i mbuluar nga HIPAA është i lidhur ligjërisht nga Rregulli i Privatësisë dhe Rregulli i Sigurisë dhe përballet me gjoba të vërteta për keqtrajtimin e Informacionit Shëndetësor të Mbrojtur (PHI). Një aplikacion konsumatori pa një status të tillë i përgjigjet vetëm kushteve të veta të shërbimit — dhe ato kushte mund të rishkruhen në çdo kohë.
Kur një mjek me AI ËSHTË i mbuluar nga HIPAA — dhe kur nuk është
Nëse një mjet AI bie nën HIPAA varet më pak nga ajo që bën sesa nga kush e vendosi dhe nën çfarë marrëveshjeje. I njëjti model themelor mund të jetë i mbuluar nga HIPAA në një mjedis dhe krejtësisht i pambuluar në një tjetër.
I mbuluar: AI brenda kujdesit të licencuar
Një mjet AI zakonisht mbulohet nga HIPAA kur cilido nga sa vijon është i vërtetë:
- Një mjek i licencuar ose një ekip kujdesi e përdor mjetin gjatë vizitës ose trajtimit tuaj.
- Një platformë telemjekësore funksionon në infrastrukturën e një ofruesi të licencuar dhe trajton të dhënat tuaja.
- Shitësi i AI ka nënshkruar një marrëveshje bashkëpunëtori biznesi (BAA) me një entitet të mbuluar.
Një BAA është një kontratë ligjërisht e detyrueshme që zgjeron detyrimet e HIPAA-s te shitësi. Pa të, nuk ekziston asnjë detyrim i tillë, sido që të lexohet marketingu. Sapo të zbatohet cilido prej këtyre kushteve, të dhënat që ndani trajtohen si PHI dhe bien nën Rregullat e Privatësisë dhe të Sigurisë të HIPAA-s.
Jo e mbuluar: aplikacionet e pavarura për konsumatorët
Një aplikacion i veçantë mirëqenieje ose shëndeti që e shkarkoni dhe e përdorni vetë — ku shkruani simptomat drejtpërdrejt në një dritare bisede — zakonisht klasifikohet si një mjet konsumatori jashtë shtrirjes së HIPAA-s. Kompania shkruan rregullat e veta se si mbledh, ruan dhe ndan atë që i tregoni, dhe ato rregulla ndodhen në një politikë privatësie që mund ta lexoni para se të shkruani qoftë edhe një simptomë të vetme.
| Lloji i aplikacionit | Statusi tipik i HIPAA-s | Çfarë qeveris të dhënat tuaja |
|---|---|---|
| AI i përdorur nga mjeku juaj gjatë një vizite | I mbuluar | Rregullat e Privatësisë dhe të Sigurisë të HIPAA-s |
| Platformë telemjekësore me një ofrues të licencuar | I mbuluar (nëpërmjet BAA) | HIPAA + kontrata BAA |
| Aplikacion i pavarur shëndetësor me AI për konsumatorët | Zakonisht jo i mbuluar | Politika e vetë aplikacionit për privatësinë |
| Chatbot publik falas (i qëllimit të përgjithshëm) | Jo i mbuluar | Kushtet standarde konsumatore të shërbimit |
Çfarë mbron vërtet HIPAA — dhe çfarë nuk mbron
HIPAA është ndërtuar nga tre rregulla që punojnë së bashku:
- Rregulli i Privatësisë — qeveris se si mund të përdoret dhe zbulohet Informacioni Shëndetësor i Mbrojtur (PHI).
- Rregulli i Sigurisë — kërkon masa mbrojtëse administrative, fizike dhe teknike për PHI-në elektronike.
- Rregulli i Njoftimit të Shkeljes — kërkon që entitetet e mbuluara të njoftojnë individët e prekur pas një shkeljeje të të dhënave.
Çdo rregull ka rëndësi — por secili prej tyre zbatohet vetëm për entitetet e mbuluara dhe bashkëpunëtorët e tyre të biznesit.
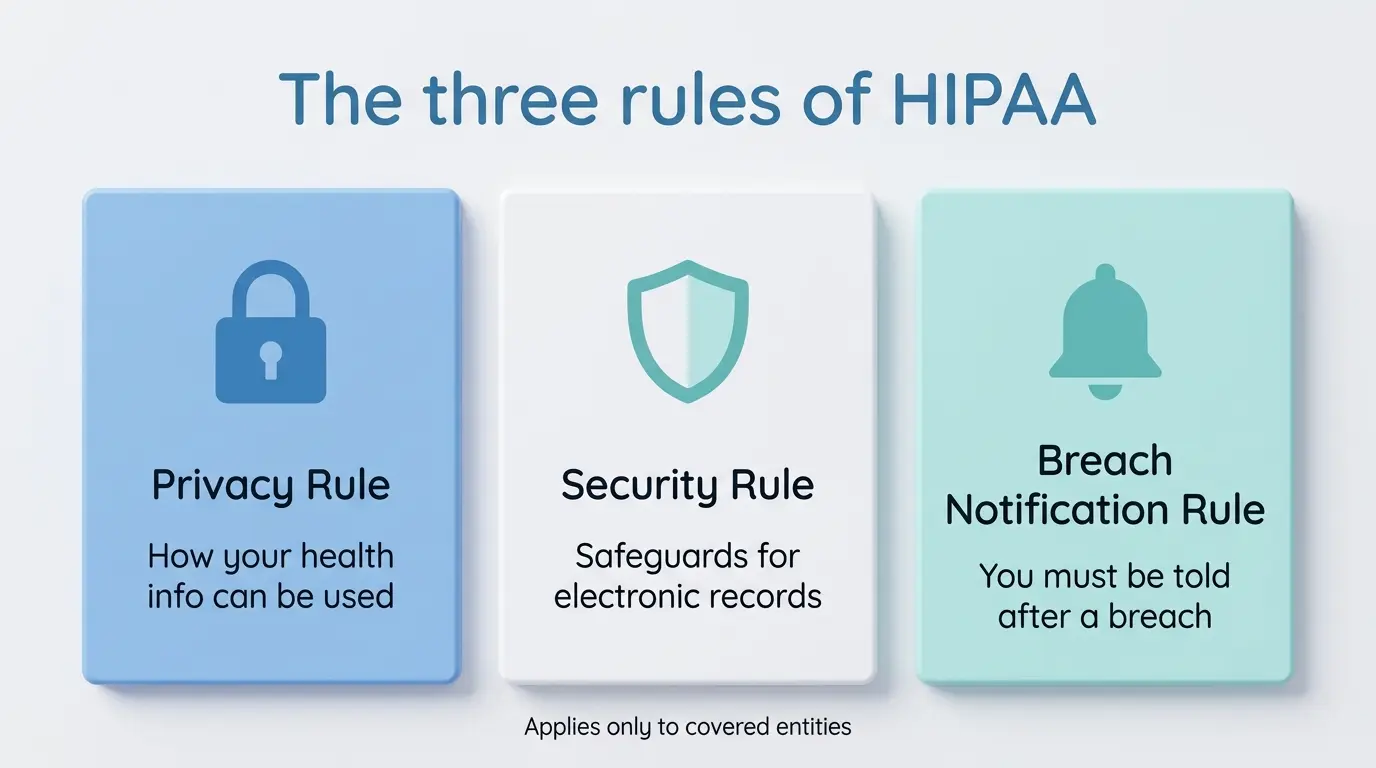
Tre rregullat e HIPAA-s lidhin vetëm entitetet e mbuluara — jo aplikacionin konsumator ku shkruani.

Të dhënat që i jepni vullnetarisht një aplikacioni konsumatori ndodhen jashtë gjithë atij kuadri si parazgjedhje. Ju i shkruat lirisht, kompania nuk është një entitet i mbuluar, dhe asnjëri nga tre rregullat e mësipërme nuk aktivizohet kurrë. Ky boshllëk është pikërisht arsyeja pse FTC ka filluar t’i trajtojë disa praktika të të dhënave të aplikacioneve shëndetësore si një çështje praktikash tregtare mashtruese, duke plotësuar aty ku HIPAA nuk arrin.
Të dhënat shëndetësore që zakonisht bien jashtë mbrojtjes së HIPAA-s përfshijnë:
- Bisedat e kontrolluesve të simptomave dhe asistentëve të përgjithshëm shëndetësorë me AI
- Të dhënat e ndjekësve të fitnesit dhe pajisjeve të veshshme
- Rezultatet e testimit gjenetik të drejtpërdrejtë për konsumatorët
- Regjistrat e humorit, gjumit ose ushqyerjes në aplikacionet e mirëqenies

Rreziqet e vërteta të privatësisë që duhet të njihni
Jashtë kufirit të HIPAA-s, zbatohet një grup më i vogël dhe më pak i njohur mbrojtjesh — dhe boshllëqet janë mjaftueshëm të vërteta për të pasur rëndësi para se të ndani çdo gjë të ndjeshme. Kini kujdes veçanërisht për këto shenja paralajmëruese:
- Një politikë privatësie që rezervon të drejtën për të “ndarë të dhënat me partnerët” pa i emërtuar ata
- Asnjë opsion i dukshëm për të fshirë llogarinë ose historikun e bisedës
- Asnjë përmendje e standardeve të kriptimit askund në dokumentacionin e aplikacionit
- Gjuhë marketingu që thotë “në përputhje me HIPAA” pa përmendur kurrë një BAA të nënshkruar

Të dhënat tuaja mund të shiten ose të ndahen. Në nivelin federal, nuk ka asnjë ligj të përgjithshëm që ndalon shitjen e të dhënave shëndetësore jo-HIPAA te palët e treta ose ndërmjetësit e të dhënave. Shkelja e vitit 2023 dhe falimentimi pasues i kompanisë së testimit gjenetik 23andMe e bëri konkret këtë rrezik: të dhënat gjenetike dhe shëndetësore të miliona përdoruesve u bënë një aktiv në një procedurë korporate, jo një regjistër i mbrojtur i mbrojtur nga HIPAA.
“Anonim” nuk është gjithmonë anonim. Kompanitë rregullisht i përshkruajnë të dhënat e ndara ose të shitura si “të de-identifikuara”, por de-identifikimi është i kthyeshëm më shpesh se sa mendojnë njerëzit. Një studim i vitit 2019 i botuar në Nature Communications zbuloi se vetëm 15 atribute demografike — gjëra si mosha, gjinia dhe kodi postar — mjaftonin për të ri-identifikuar saktë 99.98% të amerikanëve brenda një grupi të dhënash “të anonimizuar”, një prag që marrëveshjet e ndarjes së të dhënave të shumicës së aplikacioneve e kalojnë pa shumë përpjekje.
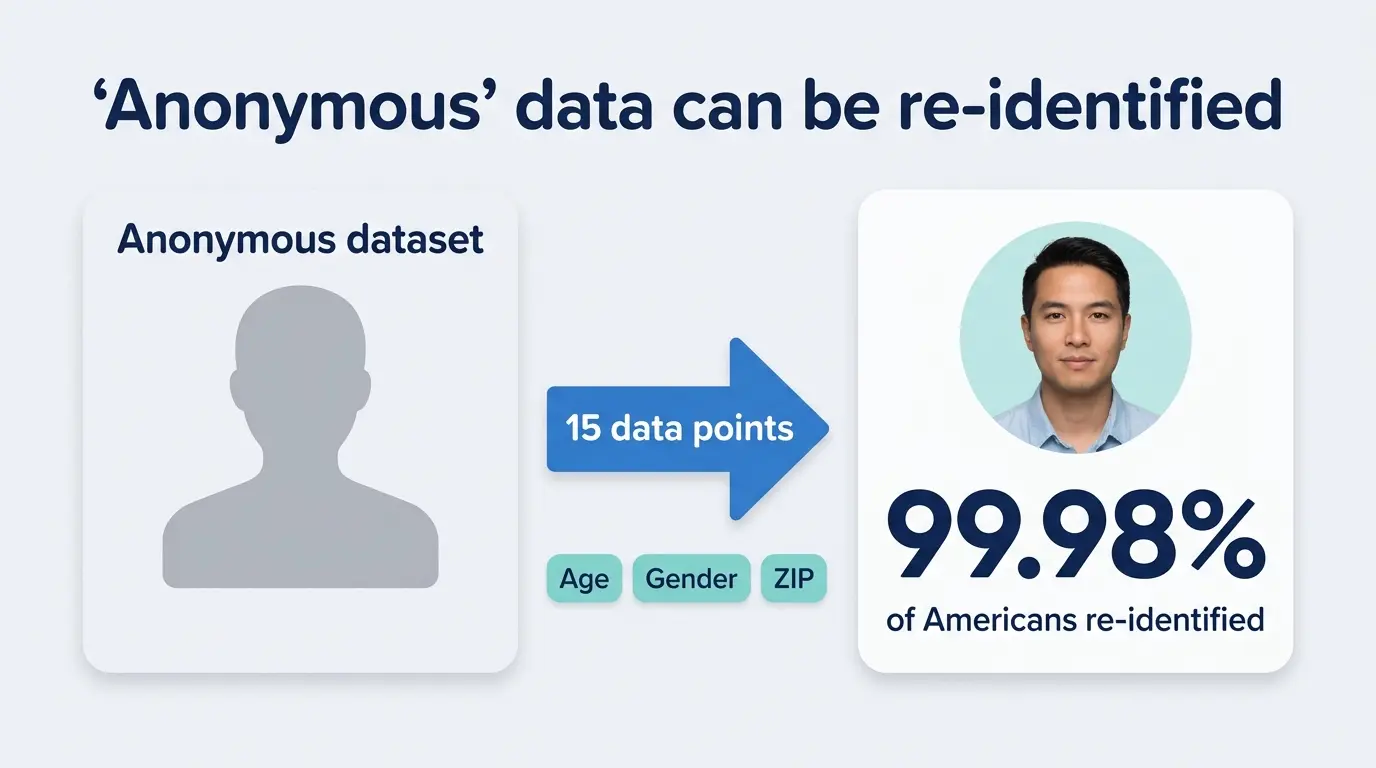

“E de-identifikuar” rrallë është e përhershme — 15 pika të dhënash mund të ri-identifikojnë 99.98% të amerikanëve.
Rezultatet tona sugjerojnë se edhe grupet e të dhënave të anonimizuara dhe të mostruara fort nuk ka gjasa të plotësojnë standardet moderne për anonimizimin e përcaktuara nga GDPR dhe sfidojnë seriozisht përshtatshmërinë teknike dhe ligjore të modelit të de-identifikimit lësho-dhe-harro. — Rocher, Hendrickx & de Montjoye, Nature Communications
Chatbotët falas dhe publikë mund të trajnohen mbi të dhënat tuaja. Mjetet shëndetësore me AI të orientuara nga konsumatorët e ndërtuara mbi modele të qëllimit të përgjithshëm shpesh nuk kanë një marrëveshje bashkëpunëtori biznesi, që do të thotë se çdo gjë e shkruar në një seancë chatbot-i falas — përfshirë shumë shërbime të reklamuara si një mjek me AI falas online — mund të përdoret për të përmirësuar modelin themelor. FTC i ka paralajmëruar prodhuesit e aplikacioneve shëndetësore se praktikat e ndarjes së të dhënave që bien ndesh me premtimet e vetë politikës së privatësisë mund të trajtohen si një praktikë tregtare mashtruese — një kompani që e reklamon veten si “në përputhje me HIPAA” pa një BAA të nënshkruar po bën një pretendim marketingu vullnetar, jo po deklaron një fakt ligjor.

Si duket një mjek me AI i besueshëm
Jo çdo aplikacion konsumatori shëndetësor me AI i trajton të dhënat tuaja në të njëjtën mënyrë, dhe një grusht shenjash konkrete i ndajnë ato të besueshmet nga të tjerat.
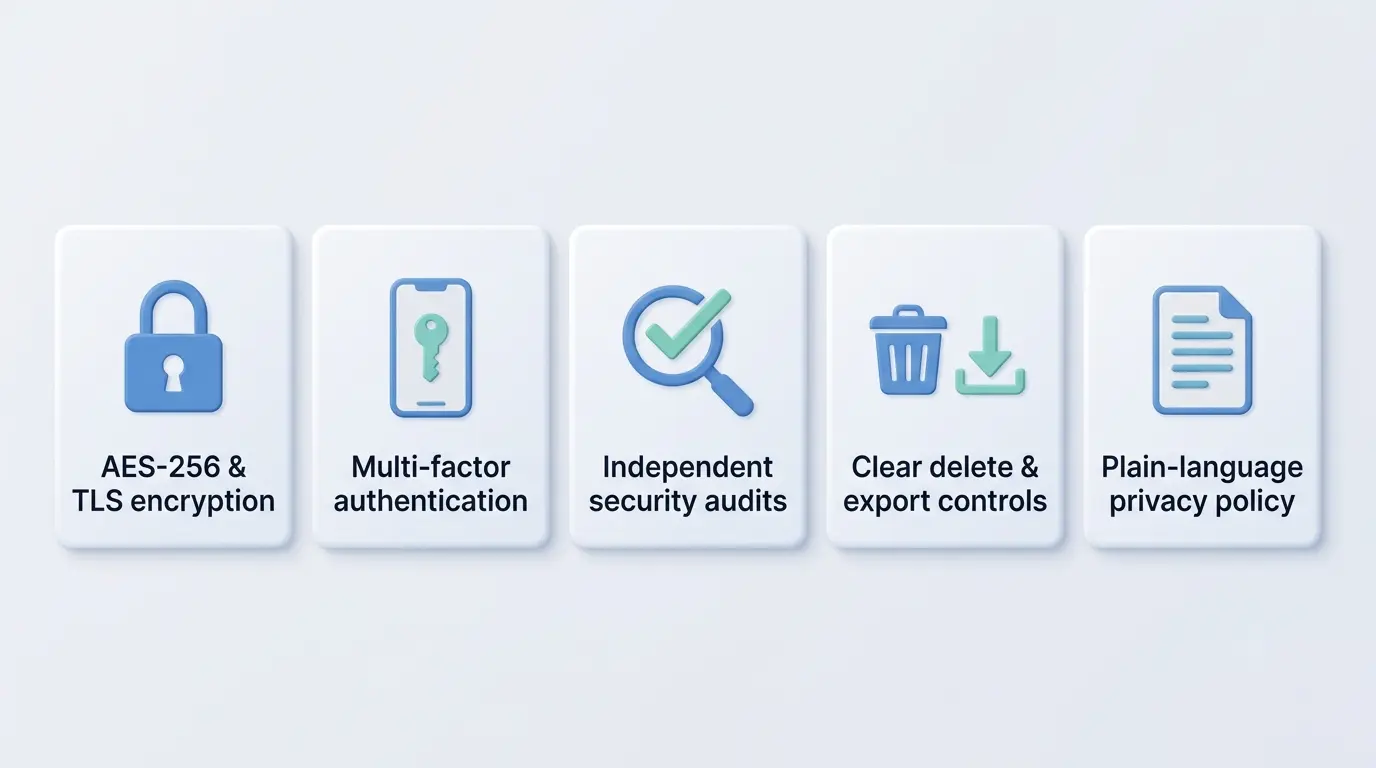
Pesë shenja konkrete që ndajnë një aplikacion shëndetësor me AI të besueshëm nga një i rrezikshëm.
Një aplikacion i vetëdijshëm për privatësinë duhet t’i kriptojë të dhënat me AES-256 ndërsa janë të ruajtura dhe me TLS (pasardhësi modern i SSL-së) ndërsa janë në transit, të përdorë vërtetim me shumë faktorë dhe kontrolle qasjeje bazuar në role për të kufizuar se kush mund të shohë informacionin tuaj nga brenda, dhe të mbajë gjurmë auditimi se kush qasi çfarë dhe kur. Duhet ta shkruajë politikën e vet të privatësisë me gjuhë të thjeshtë dhe jo me juridiksion të dendur, t’ju japë një mënyrë të qartë për të parë, shkarkuar dhe fshirë të dhënat tuaja, dhe — edhe pa një kërkesë ligjore të HIPAA-s — të përafrojë vullnetarisht praktikat e veta me standardet e stilit HIPAA dhe t’i nënshtrohet auditimeve të pavarura të sigurisë nga palë të treta. Disa platforma më të avancuara përdorin gjithashtu teknika si mësimi i federuar ose privatësia diferenciale, të cilat janë projektuar për të nxjerrë njohuri nga të dhënat pa i centralizuar kurrë regjistrat tuaj të papërpunuar dhe të identifikueshëm.
| Shenja për të verifikuar | Pse ka rëndësi |
|---|---|
| Kriptim AES-256 në ruajtje, TLS në transit | Të dhënat janë të palexueshme nëse përgjohen ose vidhen |
| Vërtetim me shumë faktorë (MFA) | Kufizon marrjen e llogarisë edhe nëse rrjedh një fjalëkalim |
| Auditime të pavarura të sigurisë nga palë të treta | Verifikon pretendimet në vend që t’i marrë ato me besim |
| Kontrolle të qarta fshirjeje/eksportimi | Ju jep një dalje të vërtetë, jo thjesht një premtim |
| Politikë privatësie me gjuhë të thjeshtë | Sinjalizon se kompania nuk po fsheh kushtet e ndarjes së të dhënave |
Një mjek me AI falas që ia vlen të besohet duhet të jetë në gjendje të deklarojë, me terma të thjeshtë në faqen e vet, pikërisht se çfarë mbledh dhe si mund ta fshini.
Si të mbroni veten kur pyesni një mjek me AI
Nuk keni nevojë t’i shmangni mjetet shëndetësore me AI për të mbetur të mbrojtur — keni nevojë për një zakon të shkurtër dhe të përsëritshëm para se të shkruani çdo gjë të ndjeshme në një të tillë.
- Lexoni politikën e privatësisë para se të ndani çdo gjë, veçanërisht seksionin nëse të dhënat shiten ose ndahen me palë të treta.
- Ndani informacionin minimal të nevojshëm për të marrë një përgjigje të dobishme — simptomat dhe kontekstin, jo historinë tuaj të plotë mjekësore.
- Shmangni ngarkimin e regjistrave të plotë mjekësorë, skedarëve të imazherisë ose raporteve laboratorike, përveç nëse aplikacioni deklaron qartë se si mbrohen ato të dhëna.
- Aktivizoni çdo kontroll të disponueshëm fshirjeje të bisedës ose fshirjeje të të dhënave, dhe përdorini rregullisht.
- Aktivizoni vërtetimin me shumë faktorë në llogari nëse aplikacioni e ofron.
- Përdorni një pseudonim ose lini jashtë detajet identifikuese aty ku mjeti prapëseprapë funksionon pa emrin tuaj të vërtetë.
- Pyesni drejtpërdrejt, në kanalin e mbështetjes ose FAQ-në e aplikacionit, nëse të dhënat tuaja shiten ndonjëherë — një përgjigje e paqartë ose mungesa e saj është vetvetiu një informacion i dobishëm.
Kur pyesni një mjek me AI një pyetje, trajtojeni si një bisedë që ia vlen të mbrohet — të njëjtin kujdes që do t’i kushtonit çdo llogarie që mban informacion të ndjeshëm rreth jush.
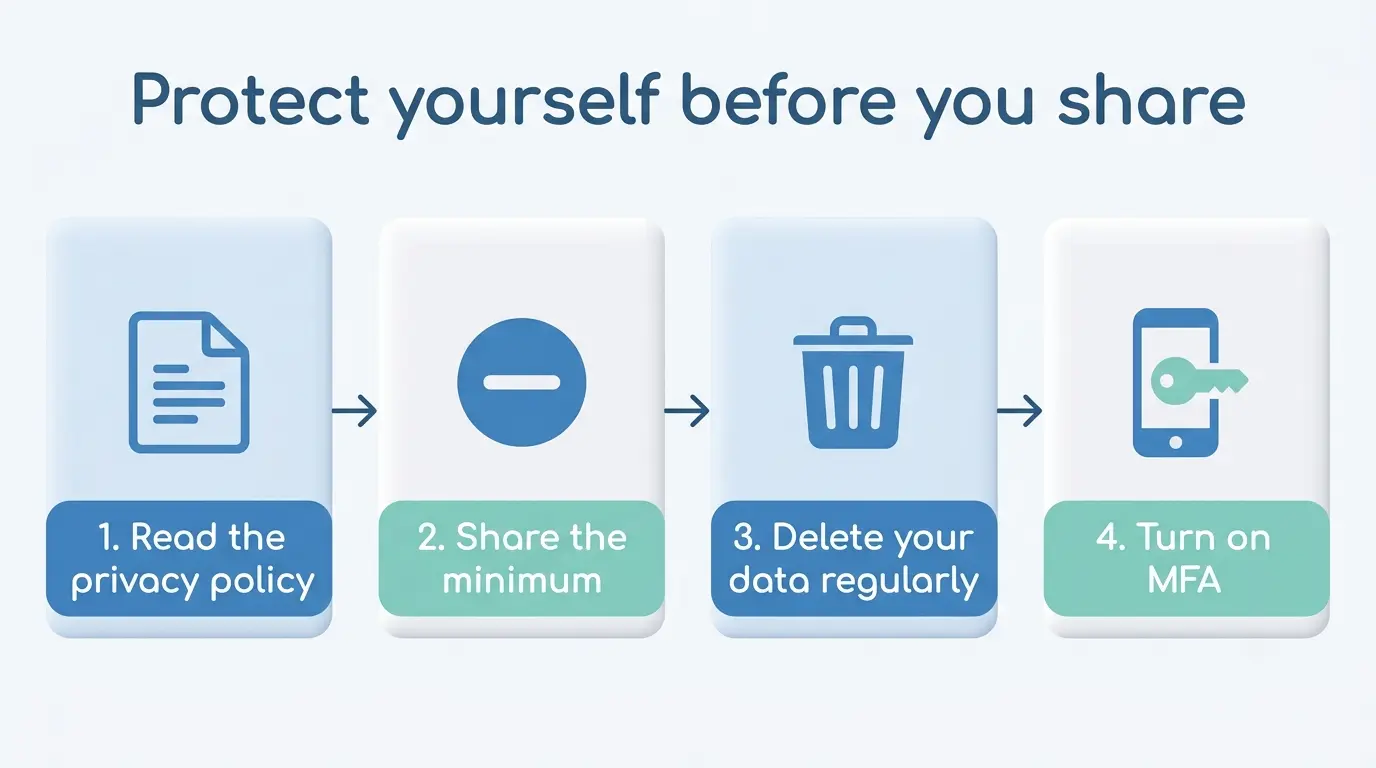
Një zakon i shkurtër dhe i përsëritshëm që mbron të dhënat tuaja sa herë që pyesni një mjek me AI.
FAQ
Një mjek me AI nuk është zëvendësim për një mjek të licencuar dhe nuk jep diagnozë. Për urgjenca mjekësore telefononi 911. Konsultohuni gjithmonë me një mjek të vërtetë dhe të licencuar për diagnozë dhe trajtim, dhe mbroni të dhënat tuaja duke lexuar politikën e privatësisë para se të ndani çdo gjë me një aplikacion shëndetësor me AI.